El código abierto no hace que el software sea inseguro. Hace que el código sea visible para todo el mundo. Durante mucho tiempo, el límite práctico para convertir esa visibilidad en un ataque fue el coste de una investigación humana minuciosa: comprender cómo funciona un sistema, rastrear sus supuestos y conectar un detalle sospechoso con una vía de acceso real.
Ese coste está disminuyendo. La IA moderna hace más económico llevar a cabo muchas más investigaciones: seguir rutas de código, comparar versiones, formular hipótesis y comprobar si se sostienen.
En Strike, aplicamos el mismo cambio de forma defensiva mediante una revisión continua que tiene en cuenta los despliegues. La IA ayuda a rastrear el código relevante, los límites entre servicios y las definiciones de infraestructura. Los ingenieros validan las afirmaciones creíbles y convierten las debilidades confirmadas en correcciones.
El estándar de evidencia
Investigar más no significa automáticamente que haya más vulnerabilidades. Las mismas herramientas que facilitan la comprensión de un sistema pueden generar una larga lista de aspectos preocupantes cuando se leen de forma aislada.
Un hallazgo debe explicar quién puede desencadenar el comportamiento, qué protección o límite de confianza falla y qué obtiene el atacante. De lo contrario, sigue siendo una hipótesis.
El recurso escaso ya no es encontrar posibles problemas. Es demostrar cuáles son reales.
Revisa el sistema, no un repositorio
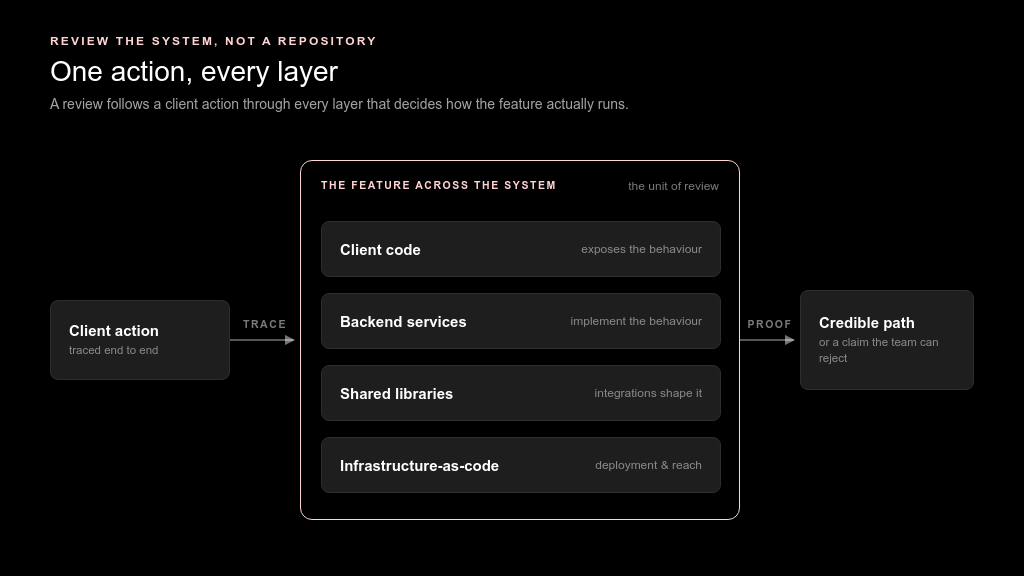
Esa demostración rara vez se encuentra en un único archivo de código fuente. La unidad de revisión pertinente es la funcionalidad tal como existe en todo el sistema: los servicios backend que implementan el comportamiento, el código del cliente que lo expone, las bibliotecas compartidas y las integraciones que le dan forma, y la infraestructura como código que determina cómo se despliega y quién puede acceder a ella.
Una revisión sigue la acción de un cliente a través de las API y los servicios que la sustentan, y después examina los invocadores, los controles y las suposiciones de implementación que rigen la ruta. La configuración de la infraestructura forma parte de la evidencia: muestra en qué identidades se confía, qué rutas están expuestas y qué controles se aplican. Así es como un detalle sospechoso se convierte en una ruta creíble o en una afirmación que el equipo puede rechazar.
Probar identidades y autoridad
Un cliente sin autenticar, un cliente autenticado, una identidad de empleado comprometida y una integración de un socio comprometida representan cada uno un modelo de atacante distinto. Cada uno tiene un acceso diferente, distintas suposiciones que explotar y límites que comprobar.
Observar una funcionalidad desde perspectivas independientes como estas lleva la revisión más allá de preguntar si existe un endpoint. La revisión plantea si la persona adecuada puede acceder al recurso adecuado, si una identidad de confianza tiene más autoridad de la que debería y si es seguro actuar ante un evento externo. Las debilidades importantes suelen encontrarse en las brechas entre esos límites.
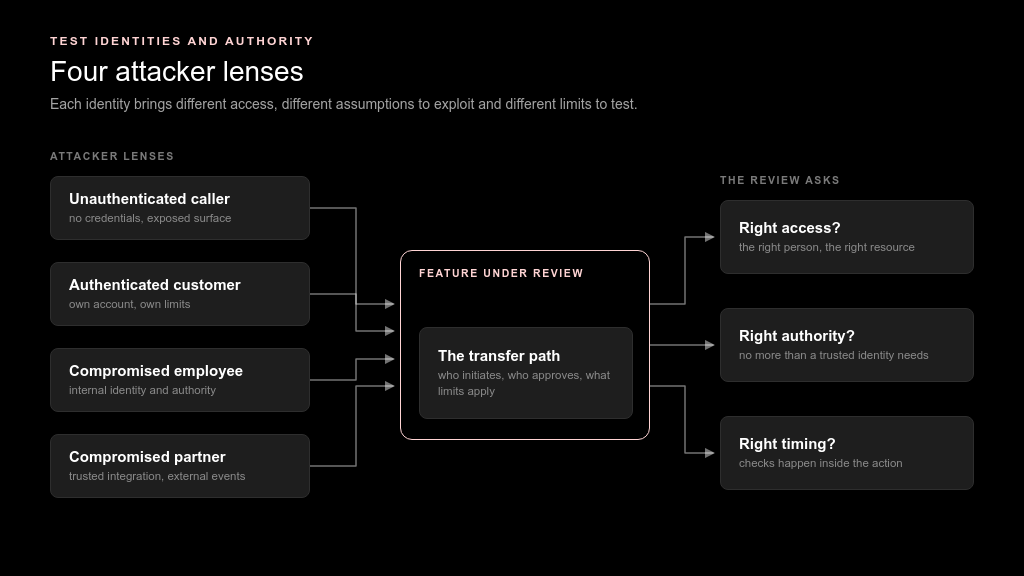
En los sistemas que mueven dinero, estas preguntas tienen especial importancia. Las reglas que pueden parecer lógica habitual del producto también son controles de seguridad: quién puede iniciar o aprobar una transferencia, qué límites se aplican y si una comprobación se realiza como parte de la acción que pretende proteger.
Considera una comprobación de saldo que se realiza por separado de la transferencia que autoriza. Si el estado puede cambiar entre la comprobación y la transferencia, el sistema podría permitir algo que no debería. Lo mismo ocurre cuando un límite de producción se desactiva mediante la configuración. Estos detalles determinan quién posee, controla o puede transferir valor.
Haz que la revisión sea continua
Este tipo de revisión no puede ser una auditoría puntual que se pierde en una franja del calendario. Debe volver al sistema con regularidad, elegir un dominio nuevo, abordarlo desde distintas perspectivas de atacante y conservar lo que ya ha examinado.
El ciclo operativo es sencillo:
- Selecciona un dominio de funcionalidad delimitado y mapea el código, las integraciones y el contexto de implementación que lo rodean.
- Prueba ese dominio mediante perspectivas de atacante explícitas y reúne pruebas para cualquier ruta creíble.
- Haz que los ingenieros validen la afirmación de forma independiente y, después, prioriza las debilidades confirmadas para su remediación.
- Convierte las rutas validadas en pruebas de regresión cuando corresponda, registra la cobertura y pasa al siguiente dominio.
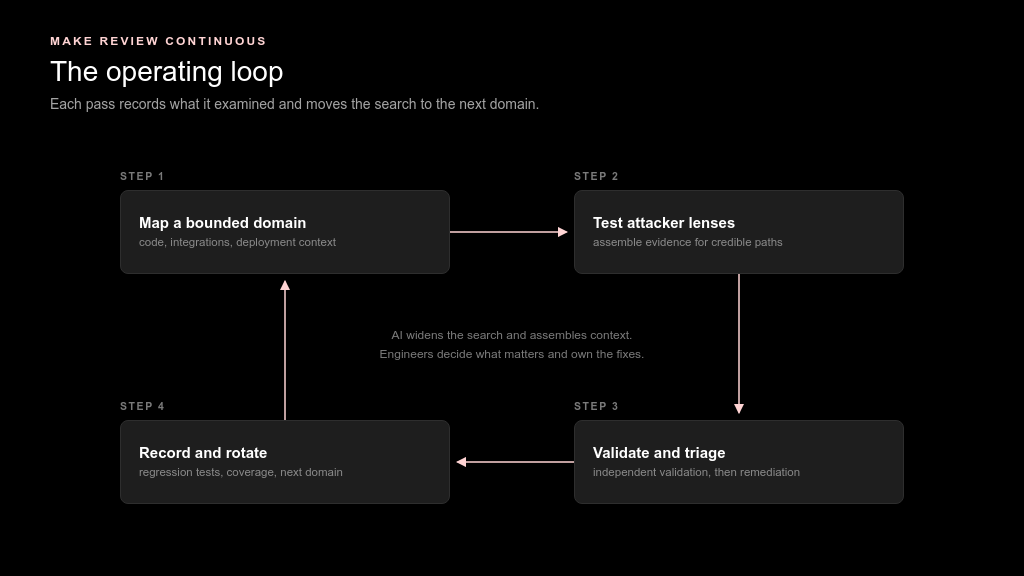
La IA amplía la búsqueda y reúne el contexto. Los ingenieros deciden qué importa, validan las pruebas y se responsabilizan de las correcciones. El resultado es un ciclo continuo de retroalimentación de seguridad impulsado por IA que hace que el sistema sea más difícil de vulnerar con el tiempo.
El objetivo no es dar a un agente permiso para atacar la infraestructura en producción. Se trata de permitir que el agente razone en profundidad sobre el código y la configuración que definen el sistema, mientras la infraestructura en producción permanece fuera de su alcance. La infraestructura expresada como código puede mostrar qué rutas existen, en qué identidades se confía y qué sistemas pueden comunicarse sin enviar una herramienta automatizada a explorar un entorno de producción. El agente puede inspeccionar el plano en lugar de probar las paredes.
Detección de patrones y razonamiento sobre el sistema
Nada de esto vuelve obsoletas las herramientas de seguridad tradicionales. El análisis estático señala continuamente patrones de riesgo conocidos en una base de código extensa. Es eficaz para determinar si un fragmento de código se parece a un problema conocido.
La pregunta más difícil es si ese problema aparente se convierte en una ruta explotable en el sistema en ejecución. Para ello es necesario seguir una funcionalidad a través de sus invocadores, comprobaciones de autoridad, integraciones y controles de implementación. La revisión con agentes ayuda a reunir ese contexto y comprobar la afirmación, mientras que el análisis estático proporciona una cobertura amplia y repetible. Los dos enfoques son complementarios: uno identifica patrones conocidos; el otro ayuda a razonar sobre cómo se comporta un sistema en la práctica.
Qué cambia con la revisión continua
La IA está obligando a mantener una conversación más exigente sobre el código abierto. Una dependencia que no ha recibido mucha atención especializada nunca fue realmente segura. La IA reduce el coste de investigar un error latente con el nivel de detalle suficiente para formular una hipótesis de explotación creíble. Los proyectos con mantenimiento activo pueden utilizar la misma capacidad para revisar suposiciones antiguas, reforzar las pruebas y convertir un nuevo análisis minucioso en correcciones. Los proyectos sometidos a un examen continuo están mejor preparados para responder que aquellos cuya seguridad depende de suposiciones no comprobadas.
Los atacantes externos pueden inspeccionar el código público y explorar las superficies expuestas. Dentro de Strike, también podemos inspeccionar los controles, la configuración y los límites entre servicios que determinan si una ruta plausible es realmente accesible. Esa visibilidad privilegiada solo es valiosa cuando se combina con una verificación activa.
El trabajo centrado en la seguridad consiste en un esfuerzo recurrente para comprobar las suposiciones que protegen el acceso, la autoridad, las integraciones y el movimiento de dinero. En Strike, usamos la IA para ampliar y profundizar esa revisión, validar hallazgos creíbles, corregir debilidades confirmadas y seguir buscando. Cada debilidad confirmada se convierte en una corrección y, cuando corresponde, en una prueba de regresión. Cada revisión aporta pruebas de lo que hemos examinado y de dónde debemos buscar a continuación.